このガイドの目的
シングルサインオン(SSO)を正しく設定することは、セキュリティの強化、アクセスの利便性、そしてスムーズなチーム連携において非常に重要です。このガイドでは、EventCAT向けにOkta SAML 2.0を設定する手順をステップバイステップで説明します。このガイドに沿って設定を進めることで、よくある設定ミスを防ぎ、安全なログイン環境を維持しながら、ユーザーが追加のパスワードなしで会社の既存の資格情報を使ってEventCATにアクセスできるようになります。
Oktaアプリケーションの設定
Oktaダッシュボードにアクセスし、サインインします。
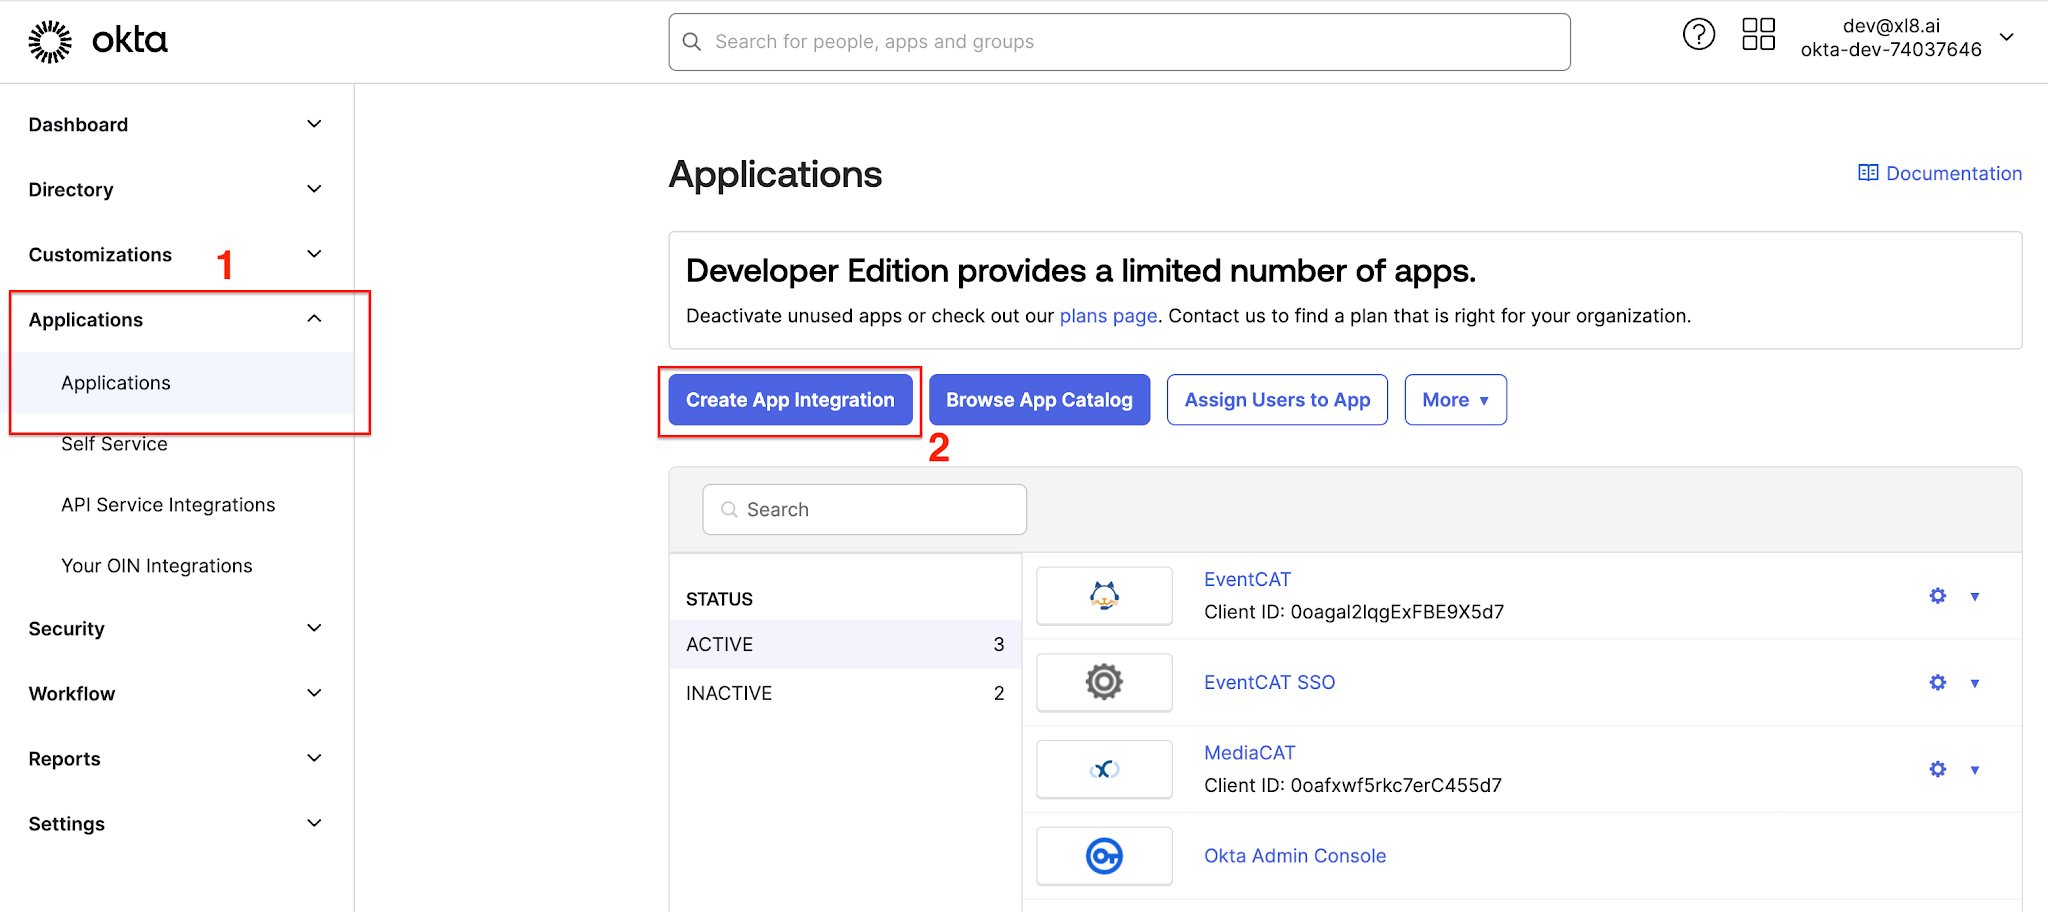
左側のサイドバーにある 「Applications」→「Applications」 に移動し、「Create App Integration」 ボタンをクリックします。
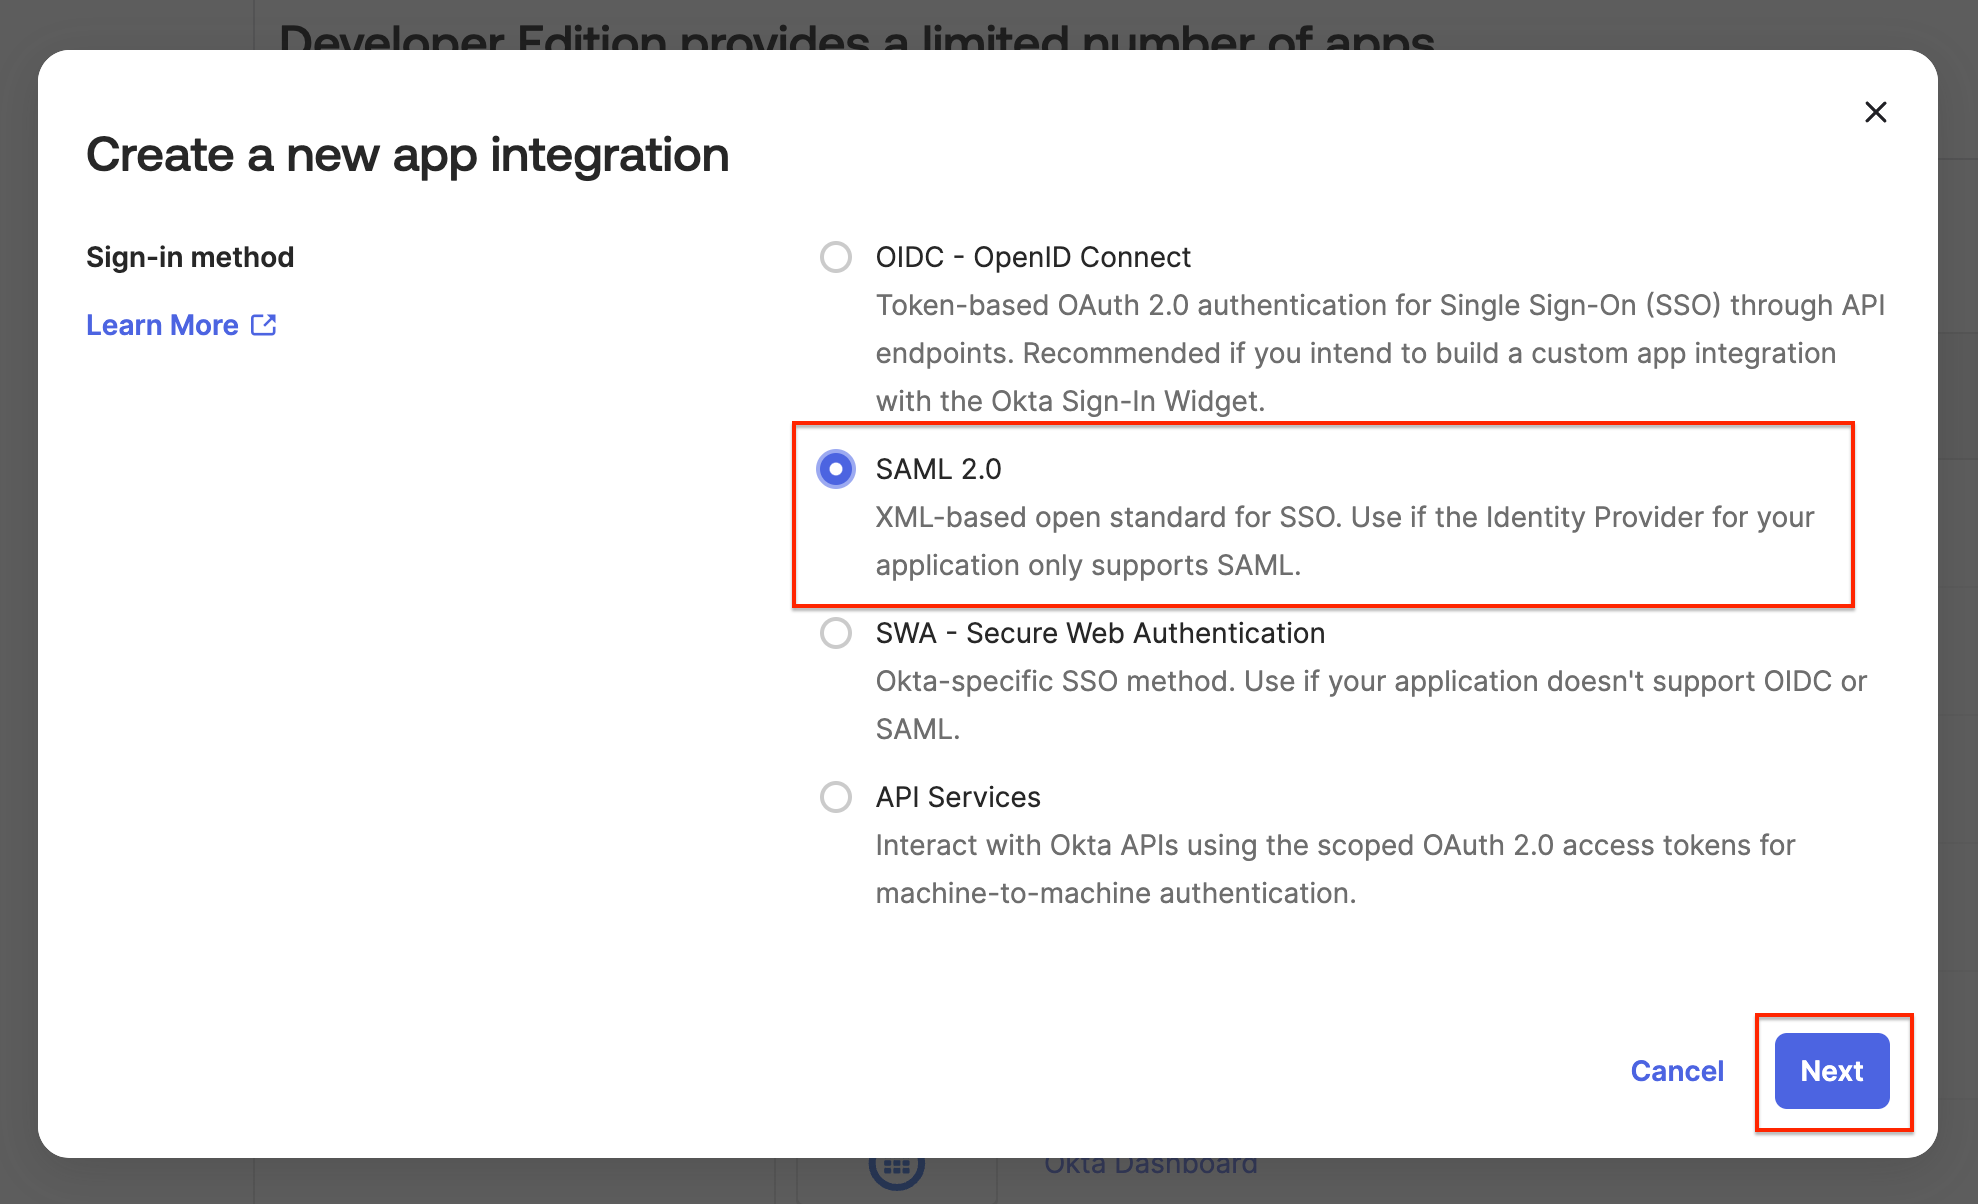
「SAML 2.0」 を選択し、「Next」 ボタンをクリックします。
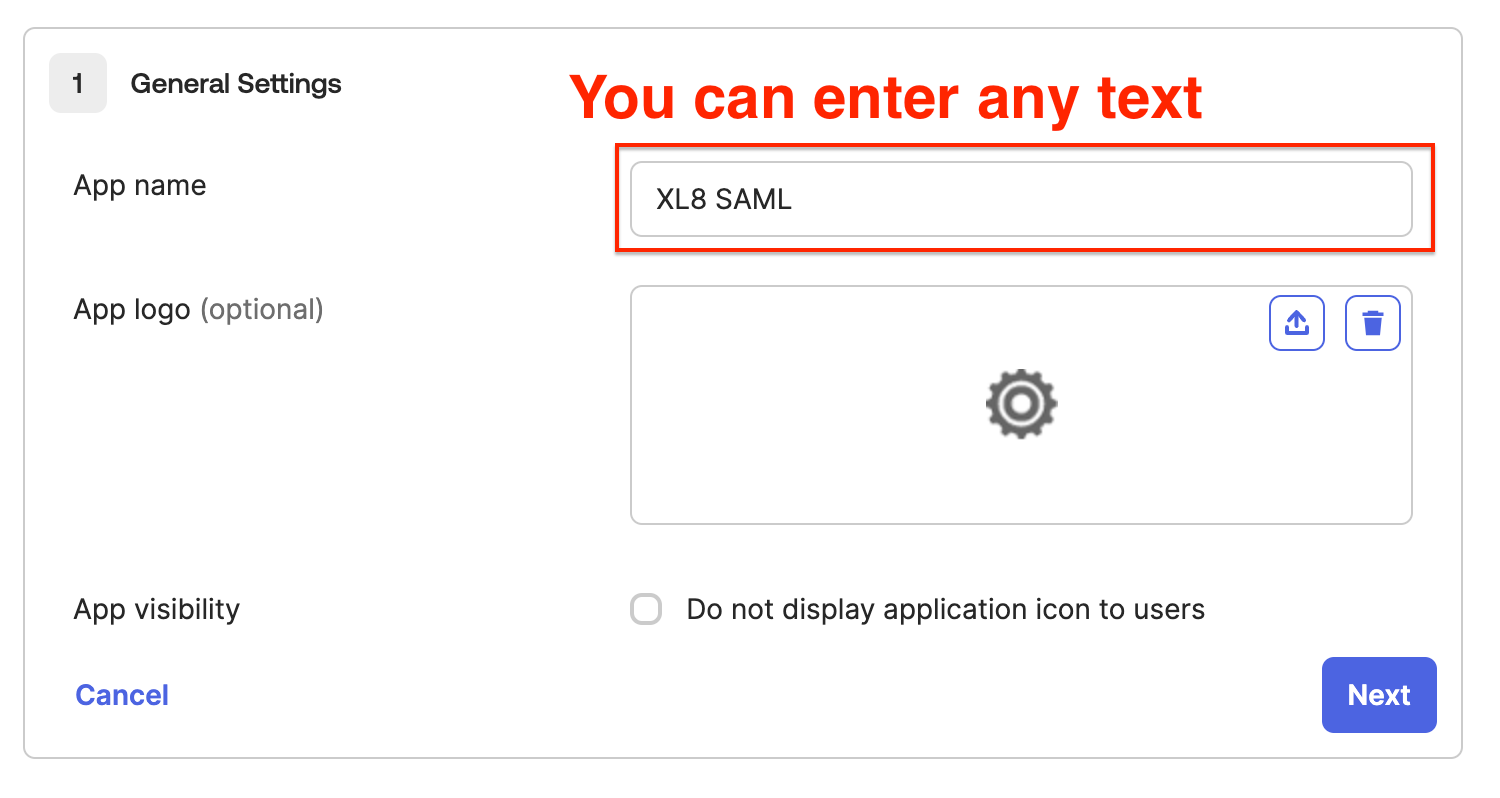
「App name(アプリケーション名)」 を入力します。任意の名称で構いません。
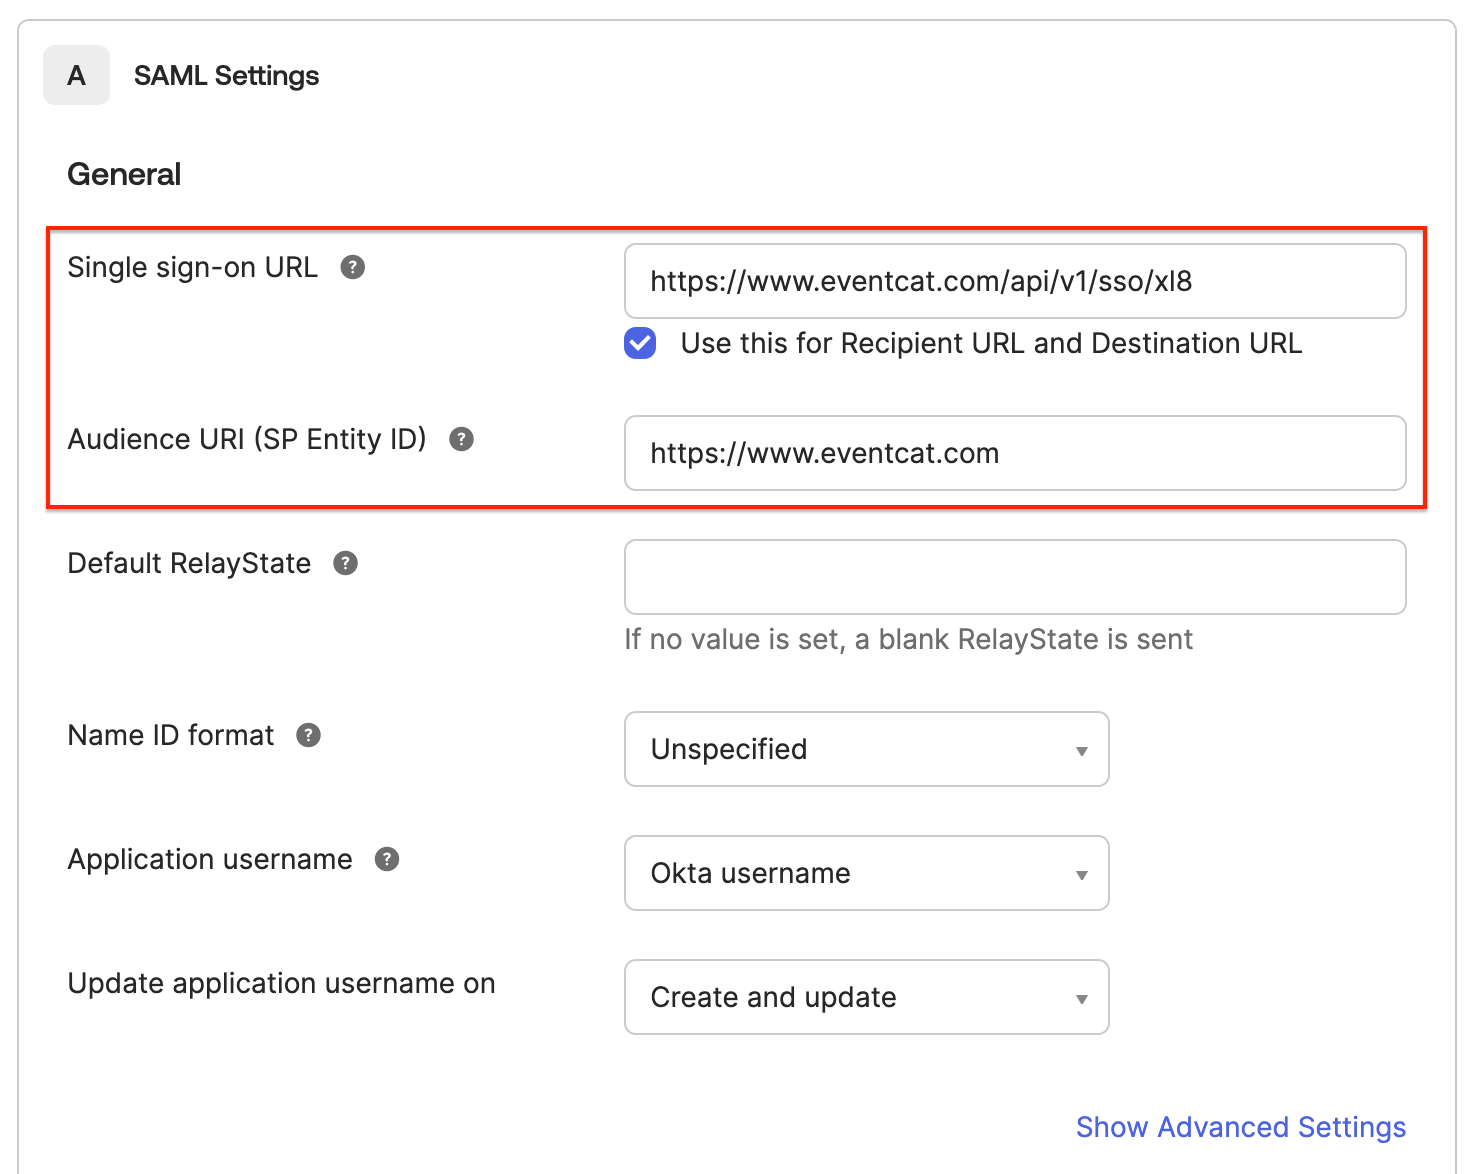
- 以下の項目を入力します。SSOが正常に動作しない最も一般的な原因は、この段階での入力ミスです。正確に入力されているかご確認ください。
Single sign-on URL(シングルサインオンURL)
以下の形式で入力してください:
[https://app.eventcat.com/api/v1/sso/YOUR_ENTITY_ID]
「YOUR_ENTITY_ID」の部分には、チームメンバーが組織を識別しやすいプレーンテキスト(半角英数字)の名称を入力することをお勧めします。
例:XL8, EventCATなど
Audience URI (SP Entity ID)
この値には必ず [https://app.eventcat.com] と入力してください。
入力が完了したら、「Next」 ボタンをクリックします。
最後に、「Finish」 ボタンをクリックして、SSO連携設定を完了します。
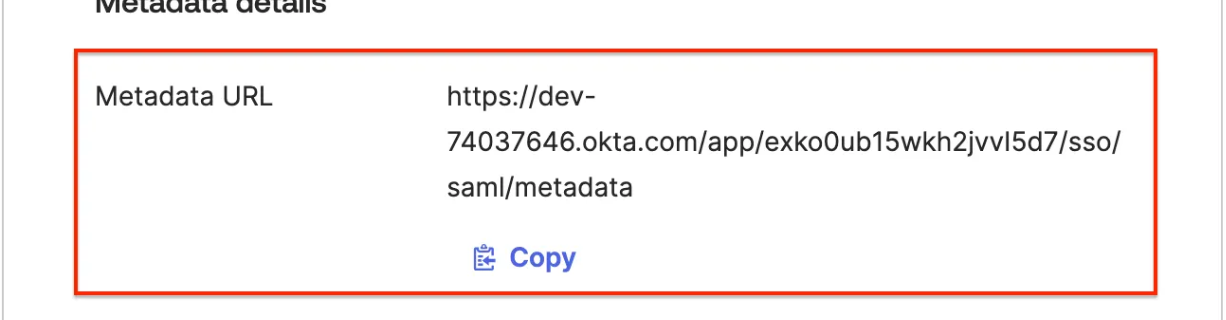
「Sign On」 タブに表示されている 「Metadata URL」 をコピーし、その値を弊社(EventCATサポート宛て)にメールで送付してください。
EventCATへのサインイン方法
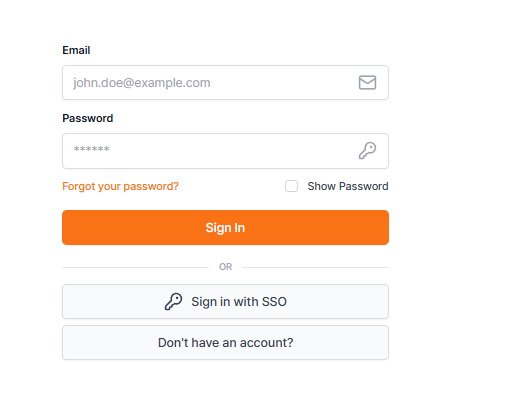
EventCATのSSOログインページにアクセスするか、EventCAT Webサイトのトップナビゲーションバーにある 「Sign in(サインイン)」 ボタンをクリックします。
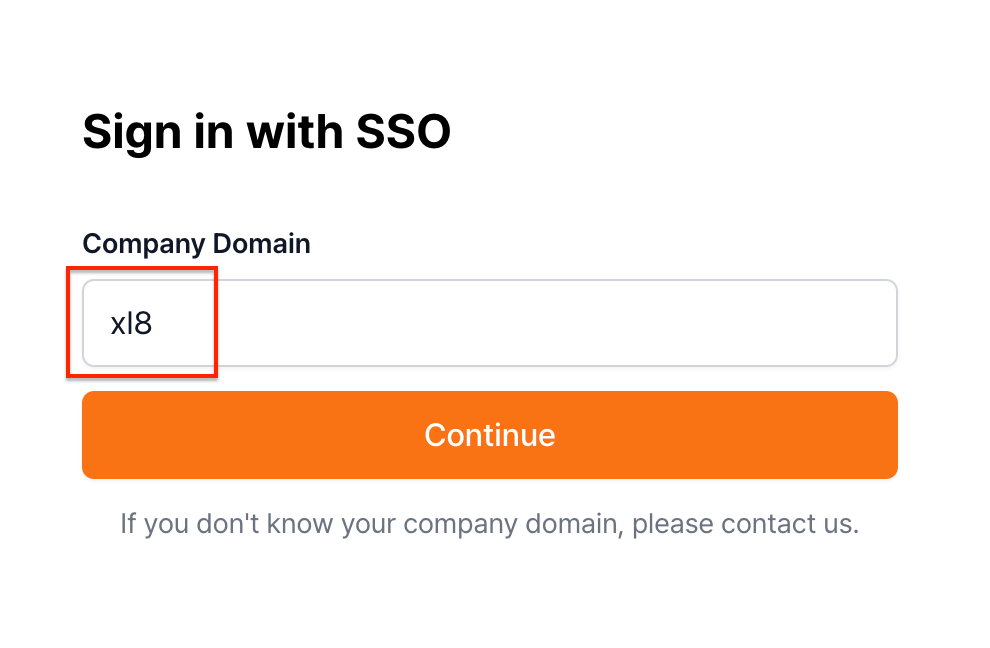
「Company Domain(会社ドメイン)」 フィールドに、前のステップで設定した Entity ID を入力します。自動的にOktaのサインインページにリダイレクトされます。
本ガイドで問題が解決しない場合は、以下よりサポートをお求めいただけます。
さらにサポートが必要な場合: contact@eventcat.com